NIS2 un NKDL atbilstība
Uz ko attiecas Nacionālās kiberdrošības likums un NIS2, kādi ir pienākumi — un kā tos ieviest tā, lai prasības reāli stiprinātu jūsu drošību.
Nacionālās kiberdrošības likums (NKDL) ir stājies spēkā 2024. gada 1. septembrī un pārņem Latvijas tiesībās ES NIS2 direktīvas (2022/2555) prasības. Salīdzinājumā ar iepriekšējo regulējumu tas attiecas uz daudz vairāk nozarēm un organizācijām — daudzām no tām kiberdrošības prasības ir jāievieš pirmo reizi.
Kiberdrošība vairs nav tikai IT nodaļas jautājums. Tā ir organizācijas vadības pienākums ar konkrētām prasībām, uzraudzību un atbildību.
Uz ko attiecas NKDL
Likums attiecas uz būtisko un svarīgo pakalpojumu sniedzējiem, kā arī informācijas un komunikācijas tehnoloģiju (IKT) kritisko infrastruktūru. To, kurai grupai organizācija pieder, nosaka tās darbības joma un lielums.
- Augstas kritiskuma nozares: enerģētika, transports, banku nozare, finanšu tirgus infrastruktūra, veselība, dzeramais ūdens, notekūdeņi, digitālā infrastruktūra, IKT pakalpojumu pārvaldība, publiskā pārvalde un kosmoss.
- Citas kritiskas nozares: pasta un kurjeru pakalpojumi, atkritumu apsaimniekošana, ķimikālijas, pārtikas ražošana un izplatīšana, ražošana (piemēram, medicīnas ierīces, datori un elektronika, iekārtas, transportlīdzekļi), digitālo pakalpojumu sniedzēji un pētniecība.
- Lielums: parasti vidēji un lieli uzņēmumi — no 50 darbiniekiem vai ar apgrozījumu virs 10 milj. EUR. Daži subjekti, piemēram, elektronisko sakaru un uzticamības pakalpojumu sniedzēji vai publiskās pārvaldes iestādes, var būt iekļauti neatkarīgi no lieluma.
Būtisko un svarīgo pakalpojumu sniedzēju uzraudzību veic Nacionālais kiberdrošības centrs (Aizsardzības ministrijas pakļautībā), bet par IKT kritisko infrastruktūru atbild Satversmes aizsardzības birojs.
Šis ir aptuvens orientieris pēc NIS2 kritērijiem, nevis juridisks atzinums. Galīgo statusu nosaka likums un Nacionālais kiberdrošības centrs.
Galvenie pienākumi
- ReģistrācijaOrganizācijai jānosaka savs statuss un jāreģistrējas Nacionālajā kiberdrošības centrā.
- Kiberdrošības pārvaldnieksJānozīmē par kiberdrošību atbildīgā persona un par to jāinformē uzraugošā iestāde.
- Risku pārvaldība un minimālās prasībasJāievieš kiberdrošības pārvaldības pasākumi atbilstoši Ministru kabineta 2025. gada 25. jūnija noteikumiem Nr. 397 „Minimālās kiberdrošības prasības” — politikas, risku izvērtējums, piekļuves kontrole, rezerves kopijas, piegādes ķēdes drošība un citi.
- Ziņošana par incidentiemPar nozīmīgiem kiberincidentiem jāziņo CERT.LV noteiktajos termiņos.
- Vadības atbildībaOrganizācijas vadībai jāapstiprina un jāuzrauga kiberdrošības pasākumi, un tā var tikt saukta pie atbildības par to neievērošanu.
- Pārbaudes un auditsUzraugošā iestāde var veikt pārbaudes un pieprasīt kiberdrošības auditu. Noteikumi Nr. 397 nosaka arī prasības kiberdrošības auditoriem.
Termiņi ziņošanai par incidentiem
NIS2 direktīva nosaka trīspakāpju ziņošanu par nozīmīgiem incidentiem:
Tas nozīmē, ka incidentu atklāšanas, novērtēšanas un ziņošanas procesam jābūt gatavam pirms incidenta — krīzes brīdī uz to vairs nav laika.
Sodi
NIS2 direktīva paredz, ka maksimālajiem naudas sodiem jābūt vismaz:
Lielākais risks tomēr parasti nav sods, bet pats incidents — dīkstāve, datu zudums un reputācijas kaitējums.
Kā VersaIntel palīdz
Mēs palīdzam ne tikai sagatavot dokumentus, bet ieviest prasības tā, lai tās reāli stiprinātu jūsu drošību:
- Statusa noteikšanaIzvērtējam, vai un kā likums attiecas uz jūsu organizāciju.
- Atbilstības novērtējumsSalīdzinām pašreizējo stāvokli ar NKDL un noteikumu Nr. 397 prasībām un sagatavojam prioritizētu rīcības plānu.
- Politikas un risku pārvaldībaIzstrādājam politikas, risku pārvaldības procesu un, ja nepieciešams, nodrošinām kiberdrošības pārvaldnieku kā pakalpojumu (CISOaaS).
- Tehniskie pasākumiIeviešam IT infrastruktūras aizsardzību, drošas rezerves kopijas un 24/7 uzraudzību (SOC).
- Incidentu processSagatavojam incidentu atklāšanas un ziņošanas procesu un palīdzam incidenta gadījumā.
- Audits un uzturēšanaVeicam kiberdrošības auditu — mūsu speciālisti ir kvalificēti auditori saskaņā ar noteikumiem Nr. 397 — un ar Versa GRC palīdzam atbilstību uzturēt ikdienā.
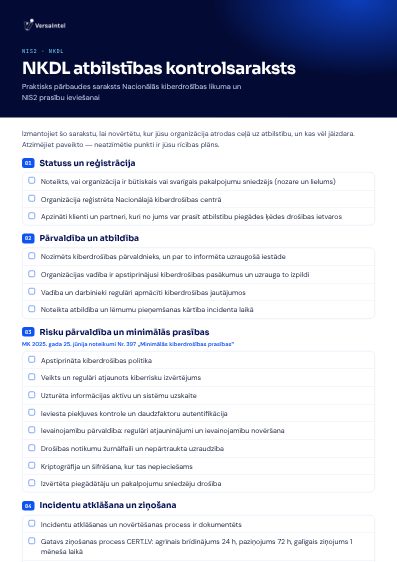
NKDL atbilstības kontrolsaraksts
Praktisks pārbaudes saraksts Nacionālās kiberdrošības likuma un NIS2 prasību ieviešanai. Iekļautās sadaļas:
- Statuss un reģistrācija
- Pārvaldība un atbildība
- Risku pārvaldība un minimālās prasības
- Incidentu atklāšana un ziņošana
- Darbības nepārtrauktība
- Pārbaudes un audits
Neesat pārliecināts, vai likums attiecas uz jums, vai kas vēl jāizdara? Piesakieties konsultācijai — izvērtēsim jūsu statusu un sagatavosim skaidrus nākamos soļus.
Pieteikt konsultāciju
Ieguvumi jūsu organizācijai
Biežāk uzdotie jautājumi par NIS2 un NKDL
01Vai NKDL attiecas uz mazu uzņēmumu?
Parasti nē — likums galvenokārt attiecas uz vidējiem un lieliem uzņēmumiem noteiktās nozarēs. Izņēmumi ir, piemēram, elektronisko sakaru un uzticamības pakalpojumu sniedzēji, DNS un domēnu reģistri, publiskās pārvaldes iestādes un vienīgie kāda būtiska pakalpojuma sniedzēji. Arī mazs uzņēmums var saskarties ar prasībām netieši — ja tā klienti ir likuma subjekti un prasa drošu piegādes ķēdi.
02Ar ko atšķiras būtiskie un svarīgie pakalpojumu sniedzēji?
Būtiskie pakalpojumu sniedzēji parasti ir lielas organizācijas augstas kritiskuma nozarēs, un uz tiem attiecas stingrāka uzraudzība un lielāki iespējamie sodi. Svarīgie pakalpojumu sniedzēji ir pārējie likuma subjekti. Abām grupām jāievieš kiberdrošības pārvaldības pasākumi un jāziņo par nozīmīgiem incidentiem.
03Cik ātri jāziņo par kiberincidentu?
NIS2 direktīva paredz agrīno brīdinājumu 24 stundu laikā, paziņojumu ar sākotnējo novērtējumu 72 stundu laikā un galīgo ziņojumu viena mēneša laikā. Ziņojumi Latvijā tiek sniegti CERT.LV.
04Vai ISO 27001 sertifikāts nozīmē atbilstību NKDL?
Ne automātiski. ISO/IEC 27001 informācijas drošības pārvaldības sistēma ir laba bāze un aptver lielu daļu prasību, taču NKDL un noteikumiem Nr. 397 ir arī specifiskas prasības — piemēram, reģistrācija, kiberdrošības pārvaldnieks un ziņošana par incidentiem. Atbilstības novērtējums parāda, kas vēl jāpapildina.
05Vai VersaIntel var veikt kiberdrošības auditu?
Jā. VersaIntel speciālisti ir kvalificēti kiberdrošības auditori saskaņā ar Ministru kabineta 2025. gada 25. jūnija noteikumiem Nr. 397 „Minimālās kiberdrošības prasības”, un VersaIntel ir iekļauts Aizsardzības ministrijas kiberdrošības auditoru sarakstā.
06Ar ko sākt?
Ar statusa noteikšanu un atbilstības novērtējumu. Piesakieties konsultācijai — izvērtēsim, vai un kā likums attiecas uz jums, un sagatavosim prioritizētu rīcības plānu.
Pilns kiberdrošības pakalpojumu portfelis
Kiberdrošības pārvaldība (CISOaaS)
Kiberdrošības pārvaldnieks (CISO) kā pakalpojums: risku pārvaldība, drošības politikas, ISO 27001, NIS2 un NKDL atbilstība.
Uzzināt vairāk 03
Kiberdrošības audits
Kiberdrošības audits identificē ievainojamības, novērtē kiberriskus un sniedz prioritārus drošības uzlabojumus, balstītus starptautiskās metodoloģijās.
Uzzināt vairāk 04
Kiberdrošības operāciju centrs (SOC 24/7/365)
Versa SOC — 24/7/365 kiberdrošības uzraudzība, draudu izlūkošana un reaģēšana uz incidentiem.
Uzzināt vairāk 05IT platformu drošība
Drošas IT platformas no pamatiem: droša arhitektūra un konfigurācija serveriem, mākoņplatformām, tīkliem un Microsoft videi, kā arī darbības nepārtrauktība.
Uzzināt vairāk 06
Kiberincidentu izmeklēšana
Kiberincidentu izmeklēšana (DFIR): pierādījumos balstīta izpratne par incidentu, tā gaitu un ietekmi, un skaidri nākamie soļi.
Uzzināt vairāk 07
Microsoft 365 pakalpojumi uzņēmumiem
Microsoft 365 licences, ieviešana, konfigurācija, Defender drošība un uzturēšana — no Microsoft partnera.
Uzzināt vairāk 08
IT infrastruktūras drošība
Pārvaldīta draudu aizsardzība 24/7: gala ierīču aizsardzība, EDR un SOC vienotā sistēmā, kas uzbrukumus pamana agrīni un aptur, pirms tie ietekmē biznesu.
Uzzināt vairāk 09
Rezerves datu kopijas
Rezerves kopijas, no kurām patiešām var atjaunoties: droša 3-2-1 arhitektūra, automatizēta kopēšana, uzraudzība un regulāri atjaunošanas testi.
Uzzināt vairāk 010
Versa GRC — atbilstības platforma
Versa GRC: centralizēta risku, incidentu, aktīvu un atbilstības pārvaldība saskaņā ar NIS2, ISO/IEC 27001 un NIST.
Uzzināt vairākMēs Jums palīdzēsim
Uzrakstiet mums savas vēlmes un mūsu pārstāvis ar Jums sazināsies pēc iespējas drīz.