VersaIntel.lv – Kiberdrošība uzņēmumiem, kas nepieļauj kļūdas
GRC un atbilstības platforma
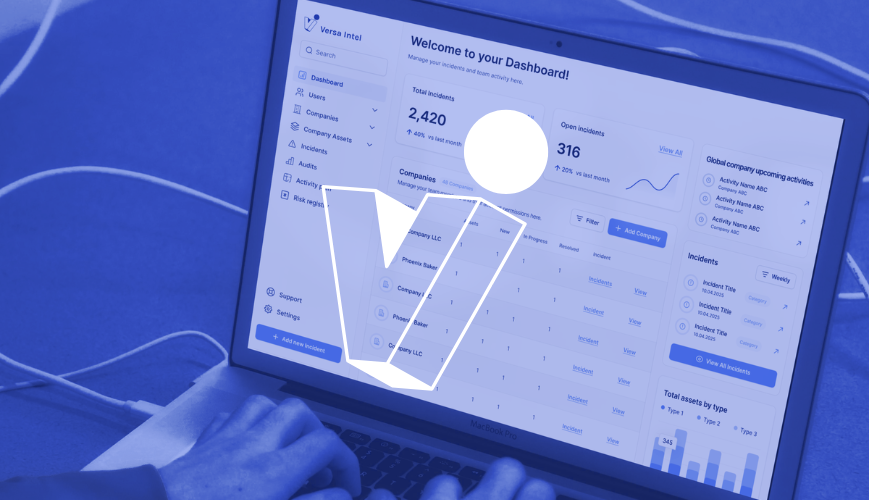
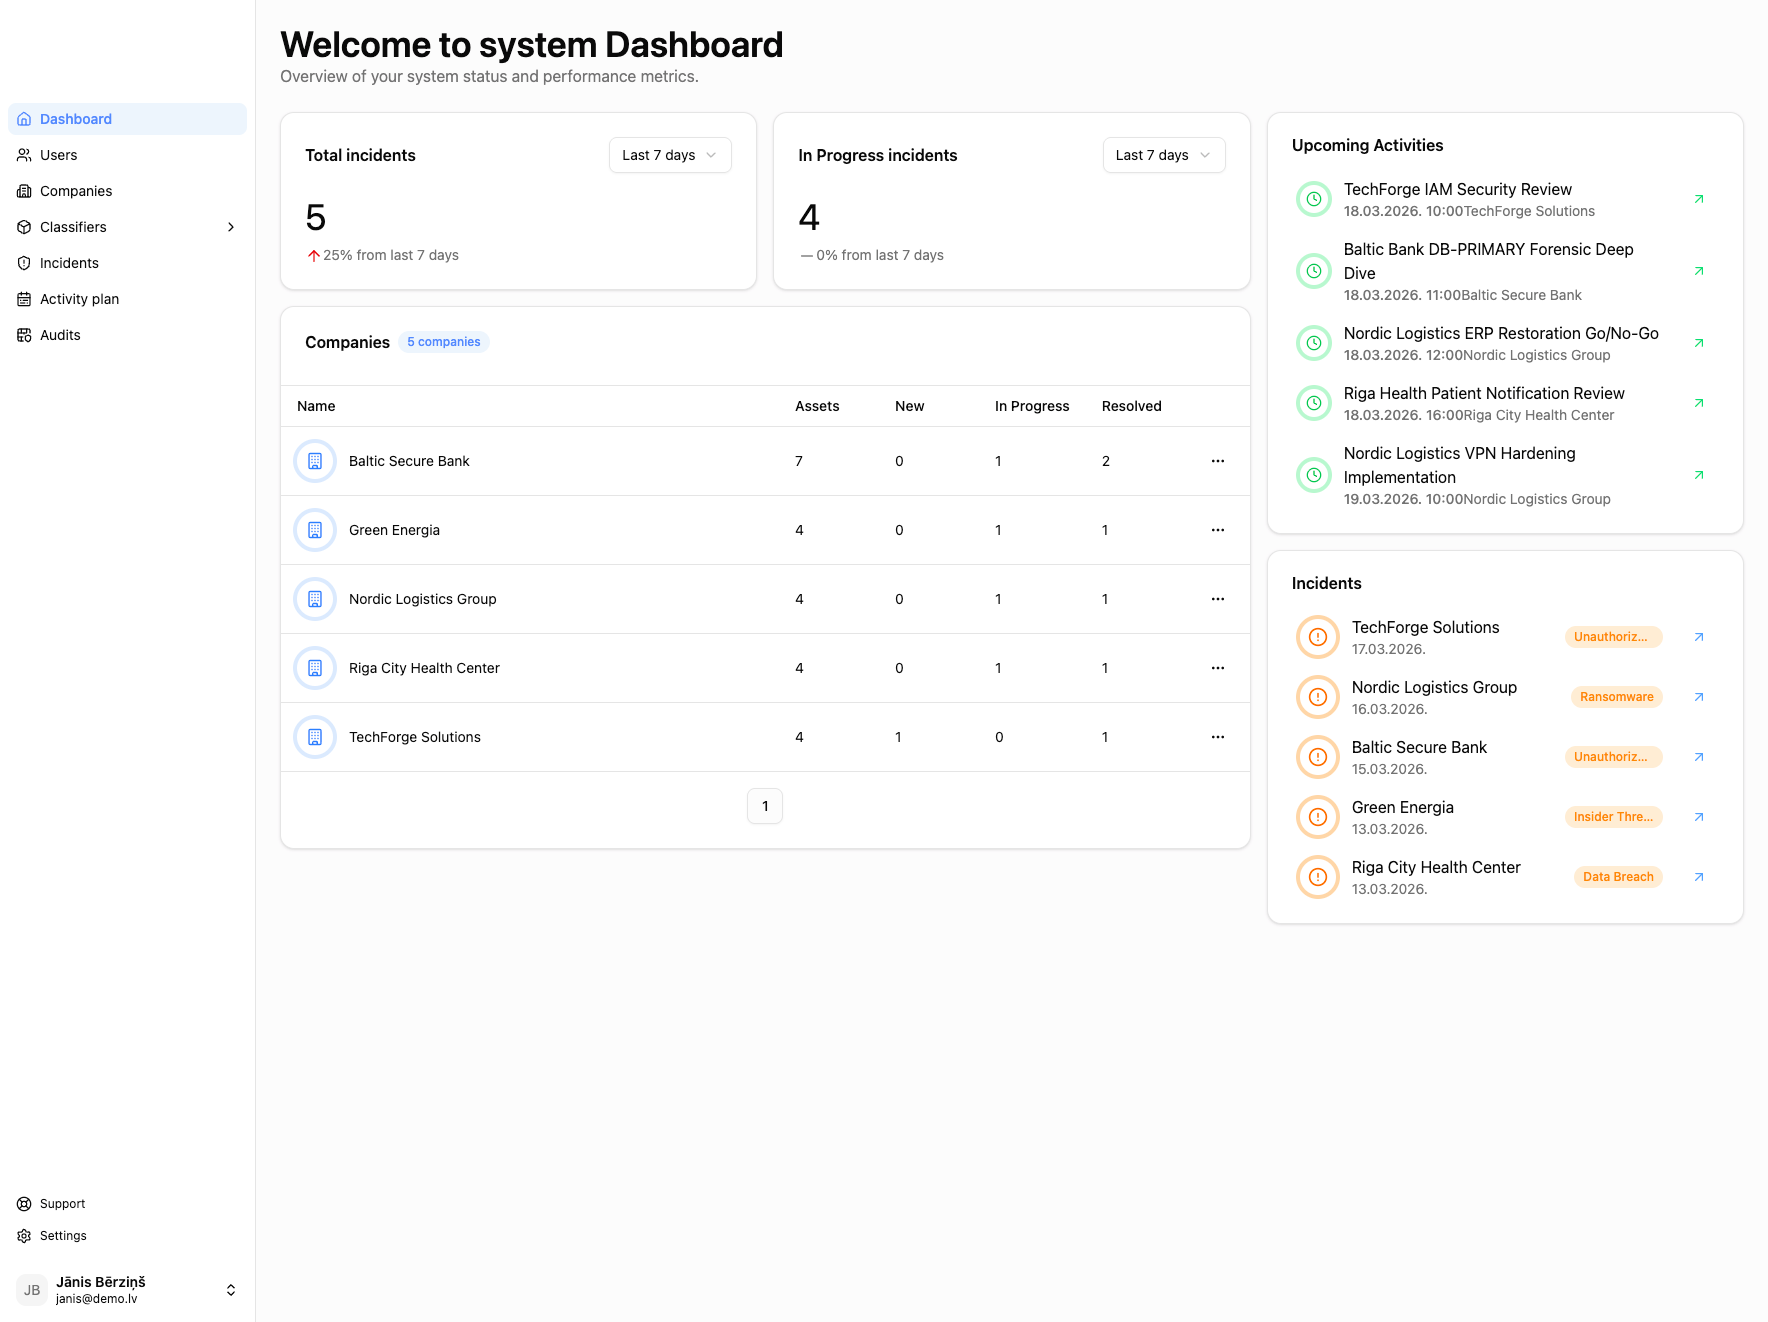
Mūsdienu organizācijām kiberdrošība vairs nav tikai tehnisks jautājums. Tā ir arī pārvaldības, risku kontroles un normatīvo prasību izpildes sistēma. GRC (Governance, Risk and Compliance) platforma palīdz organizācijām strukturēti pārvaldīt drošības riskus, incidentus, aktīvus un atbilstības prasības vienotā sistēmā.
VersaIntel izstrādātā GRC platforma nodrošina centralizētu kiberdrošības un atbilstības pārvaldību, kas ļauj organizācijām vienuviet pārraudzīt riskus, incidentus, drošības aktivitātes un auditācijas procesu. Platforma ļauj organizēt drošības pārvaldību strukturētā un pārskatāmā veidā, nodrošinot skaidru situācijas ainu gan drošības speciālistiem, gan organizācijas vadībai.
Centralizēta risku, incidentu un aktīvu pārvaldība
Samazināts atbilstības un auditu risks
Augstāka sagatavotība regulatoru pārbaudēm
Reāllaika pārskati par organizācijas drošības stāvokli
Samazināts manuālās dokumentēšanas apjoms
Strukturēta drošības pārvaldība visā organizācijā
Platforma un tās funkcionalitāte
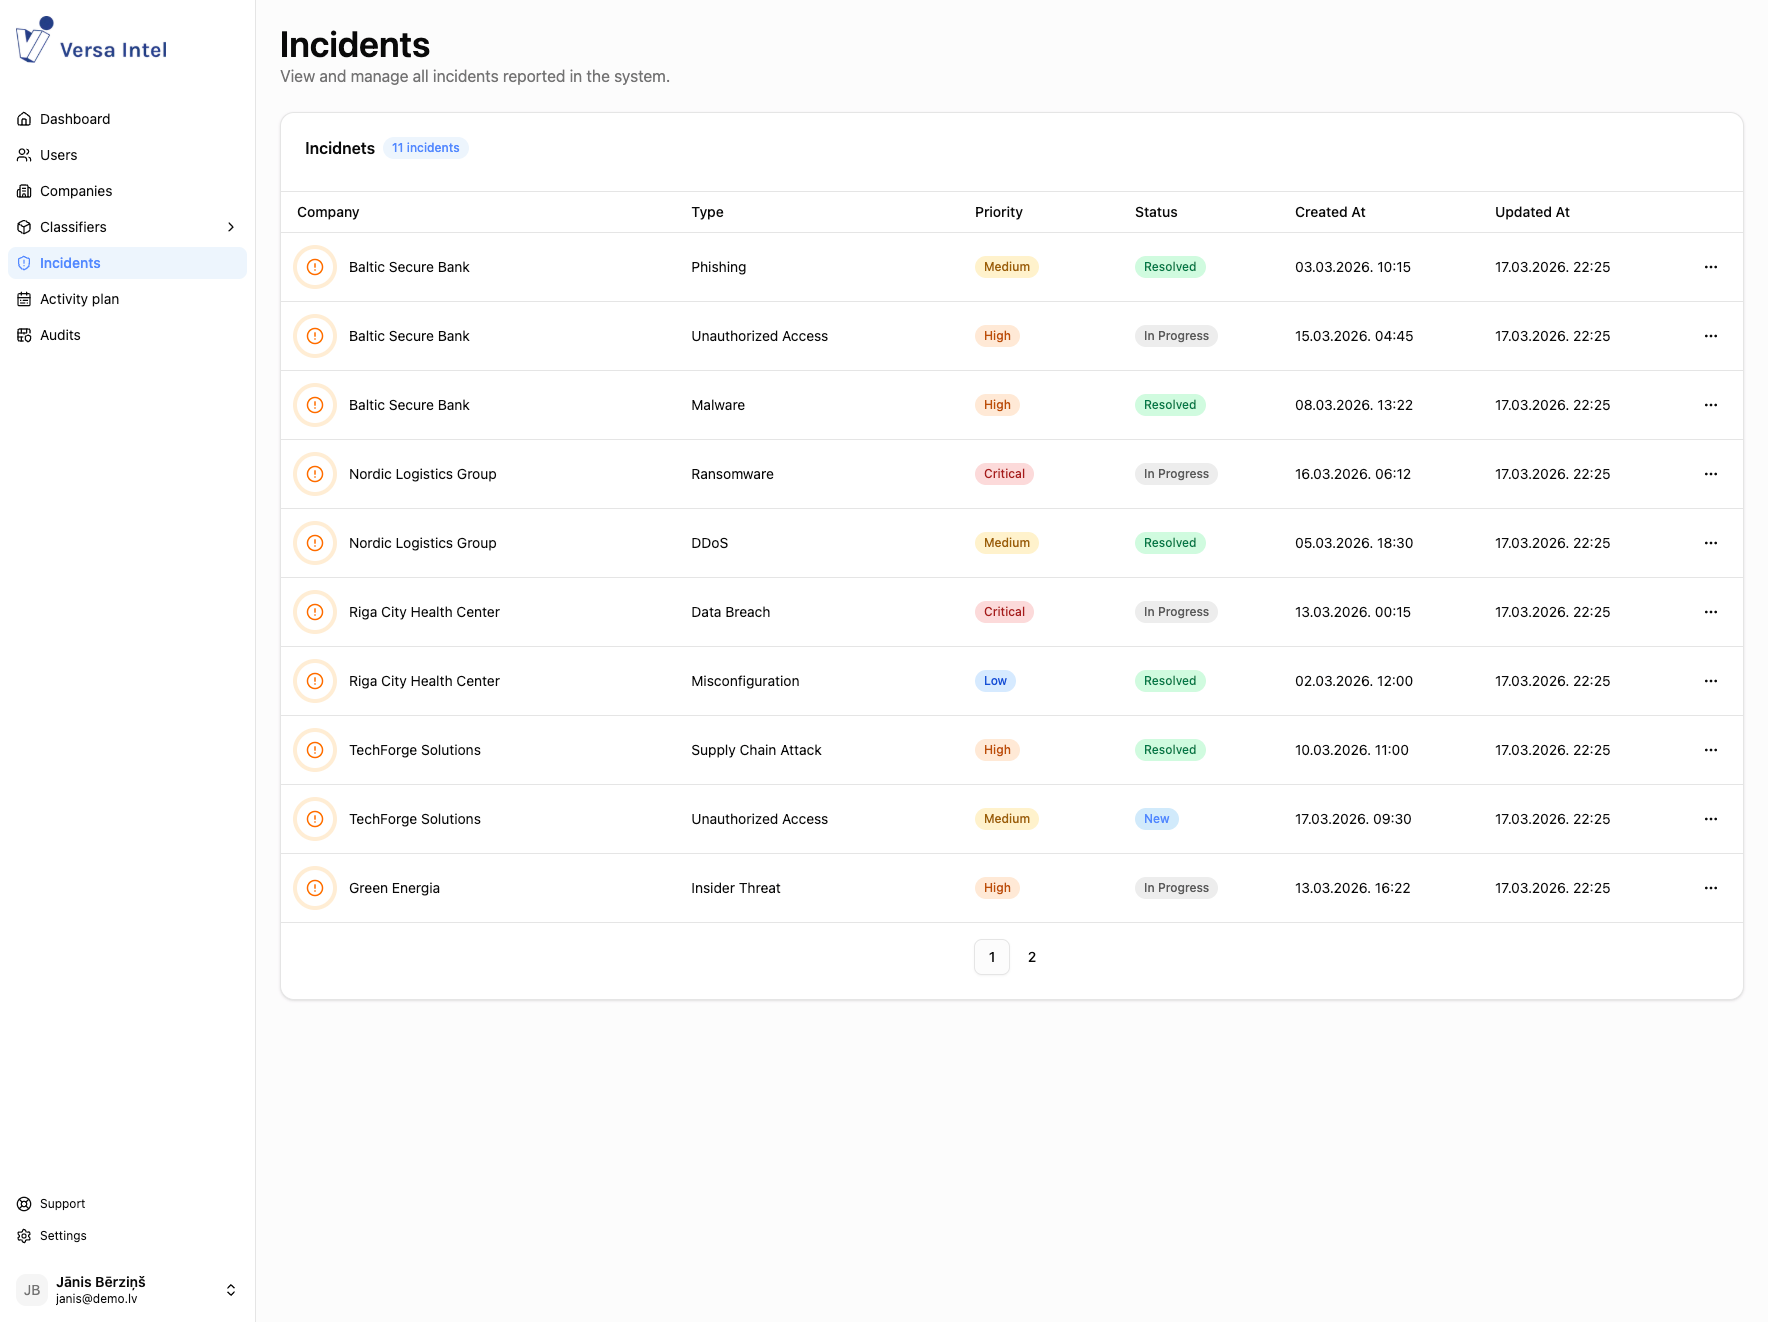
VersaIntel GRC platforma ir paredzēta ikdienas kiberdrošības pārvaldībai un atbilstības nodrošināšanai. Tā sniedz centralizētu pārredzamību par organizācijas drošības stāvokli, apvienojot informāciju par IT aktīviem, incidentiem, riskiem un auditācijas procesiem vienotā vidē.
Platforma ļauj pārvaldīt:
-
 Organizācijas IT un informācijas aktīvus
-
Identificētos riskus un to novērtējumu
-
Drošības incidentus un to izmeklēšanu
-
Auditus un atbilstības pārbaudes
-
Drošības aktivitātes un uzdevumus
-
Citus saistītos procesus
Biežāk uzdotie jautājumi par Versa GRC
-
01. Kā GRC platforma nodrošina atbilstību?
VersaIntel GRC platforma nodrošina strukturētu pieeju risku pārvaldībai un atbilstības nodrošināšanai, izmantojot centralizētu vadības paneli ar reāllaika pārskatu par organizācijas drošības situāciju.
Platforma sniedz aktīvu un incidentu pārvaldību, kas savstarpēji saistīta ar riska reģistru. Tā ļauj identificēt drošības riskus, sekot to statusam un pārvaldīt korektīvos pasākumus.
Platforma nodrošina arī:
* Strukturētu un pastāvīgi uzturamu risku reģistru
* Auditācijas procesu pārvaldību un korektīvo pasākumu uzraudzību
* Drošības aktivitāšu plānošanu un izpildes kontroli
* Automatizētu drošības un atbilstības ziņojumu sagatavošanu
Platforma sekmē atbilstības prasības, kas izriet no ISO/IEC 27001, NIS2 direktīvas, NKDL un Latvijas normatīvajiem aktiem, tostarp Ministru kabineta noteikumiem Nr. 397 par minimālajām kiberdrošības prasībām.
-
02. Integrācija ar drošības ekosistēmu
VersaIntel GRC platforma var tikt integrēta ar drošības uzraudzības un kiberizlūkošanas risinājumiem, kas palīdz ātrāk identificēt drošības incidentus un riskus.
Platforma nodrošina iespēju integrēties ar ārējiem drošības datu avotiem un tiesībsargājošo informācijas apmaiņas mehānismiem, piemēram:
• Kompromitācijas indikatoru (IoC) saņemšanai un apstrādei
• Draudu izlūkošanas (Threat Intelligence) informācijas izmantošanai
• Incidentu ziņošanas un koordinācijas procesiem
Platformā iespējama arī droša piekļuves pārvaldība, integrējot to ar organizācijas identitātes pārvaldības sistēmām, piemēram, Microsoft Active Directory.
-
03. Automatizēta incidentu un atbilstības ziņošana
Platforma ļauj automatizēt incidentu dokumentēšanu un ziņojumu sagatavošanu uzraugošajām iestādēm, tādējādi nodrošinot savlaicīgu incidentu ziņošanu un atbilstību normatīvajām prasībām.
Automatizēta ziņojumu sagatavošana samazina manuālo darbu, vienlaikus nodrošinot strukturētu un pārskatāmu incidentu dokumentāciju.
-
04. Drošības pārvaldības pieeja
VersaIntel GRC platforma ir izstrādāta, lai palīdzētu organizācijām pāriet no fragmentētas drošības pārvaldības uz vienotu, strukturētu sistēmu.
Platforma nodrošina skaidru situācijas ainu par organizācijas drošības stāvokli, palīdz savlaicīgi identificēt riskus un nodrošina efektīvu drošības pārvaldību ilgtermiņā.
-
Organizācijas IT un informācijas aktīvus
-
Identificētos riskus un to novērtējumu
-
Drošības incidentus un to izmeklēšanu
-
Auditus un atbilstības pārbaudes
-
Drošības aktivitātes un uzdevumus
-
Citus saistītos procesus
Biežāk uzdotie jautājumi par Versa GRC
-
01. Kā GRC platforma nodrošina atbilstību?VersaIntel GRC platforma nodrošina strukturētu pieeju risku pārvaldībai un atbilstības nodrošināšanai, izmantojot centralizētu vadības paneli ar reāllaika pārskatu par organizācijas drošības situāciju. Platforma sniedz aktīvu un incidentu pārvaldību, kas savstarpēji saistīta ar riska reģistru. Tā ļauj identificēt drošības riskus, sekot to statusam un pārvaldīt korektīvos pasākumus. Platforma nodrošina arī: * Strukturētu un pastāvīgi uzturamu risku reģistru * Auditācijas procesu pārvaldību un korektīvo pasākumu uzraudzību * Drošības aktivitāšu plānošanu un izpildes kontroli * Automatizētu drošības un atbilstības ziņojumu sagatavošanu Platforma sekmē atbilstības prasības, kas izriet no ISO/IEC 27001, NIS2 direktīvas, NKDL un Latvijas normatīvajiem aktiem, tostarp Ministru kabineta noteikumiem Nr. 397 par minimālajām kiberdrošības prasībām.
-
02. Integrācija ar drošības ekosistēmuVersaIntel GRC platforma var tikt integrēta ar drošības uzraudzības un kiberizlūkošanas risinājumiem, kas palīdz ātrāk identificēt drošības incidentus un riskus. Platforma nodrošina iespēju integrēties ar ārējiem drošības datu avotiem un tiesībsargājošo informācijas apmaiņas mehānismiem, piemēram: • Kompromitācijas indikatoru (IoC) saņemšanai un apstrādei • Draudu izlūkošanas (Threat Intelligence) informācijas izmantošanai • Incidentu ziņošanas un koordinācijas procesiem Platformā iespējama arī droša piekļuves pārvaldība, integrējot to ar organizācijas identitātes pārvaldības sistēmām, piemēram, Microsoft Active Directory.
-
03. Automatizēta incidentu un atbilstības ziņošanaPlatforma ļauj automatizēt incidentu dokumentēšanu un ziņojumu sagatavošanu uzraugošajām iestādēm, tādējādi nodrošinot savlaicīgu incidentu ziņošanu un atbilstību normatīvajām prasībām. Automatizēta ziņojumu sagatavošana samazina manuālo darbu, vienlaikus nodrošinot strukturētu un pārskatāmu incidentu dokumentāciju.
-
04. Drošības pārvaldības pieejaVersaIntel GRC platforma ir izstrādāta, lai palīdzētu organizācijām pāriet no fragmentētas drošības pārvaldības uz vienotu, strukturētu sistēmu. Platforma nodrošina skaidru situācijas ainu par organizācijas drošības stāvokli, palīdz savlaicīgi identificēt riskus un nodrošina efektīvu drošības pārvaldību ilgtermiņā.
Jums varētu noderēt
Citi mūsu kiberdrošības pakalpojumi
01.
Kiberdrošības pakalpojumi
IT platformu drošība
Mūsdienu organizāciju darbība lielā mērā balstās uz digitālo infrastruktūru. Serveriem, mākoņplatformām,...
Uzzināt vairāk02.
Kiberdrošības pakalpojumi
Kiberincidentu izmeklēšana
Kiberincidentu izmeklēšana ir specializēts kiberdrošības process, kura mērķis ir noskaidrot, kas...
Uzzināt vairāk03.
Kiberdrošības pakalpojumi
Kiberdrošības operāciju centrs (SOC)
Security Operations Center (SOC) ir centralizēts kiberdrošības uzraudzības un analītikas centrs,...
Uzzināt vairāk04.
Kiberdrošības pakalpojumi
Kiberdrošības audits
Kiberdrošības audits ir neatkarīgs un strukturēts organizācijas IT infrastruktūras, informācijas sistēmu...
Uzzināt vairāk05.
Kiberdrošības pakalpojumi
Kiberdrošības pārvaldība (CISOaaS)
Kiberdrošības pārvaldnieks jeb Chief Information Security Officer (CISO) ir vadības līmeņa...
Uzzināt vairāk